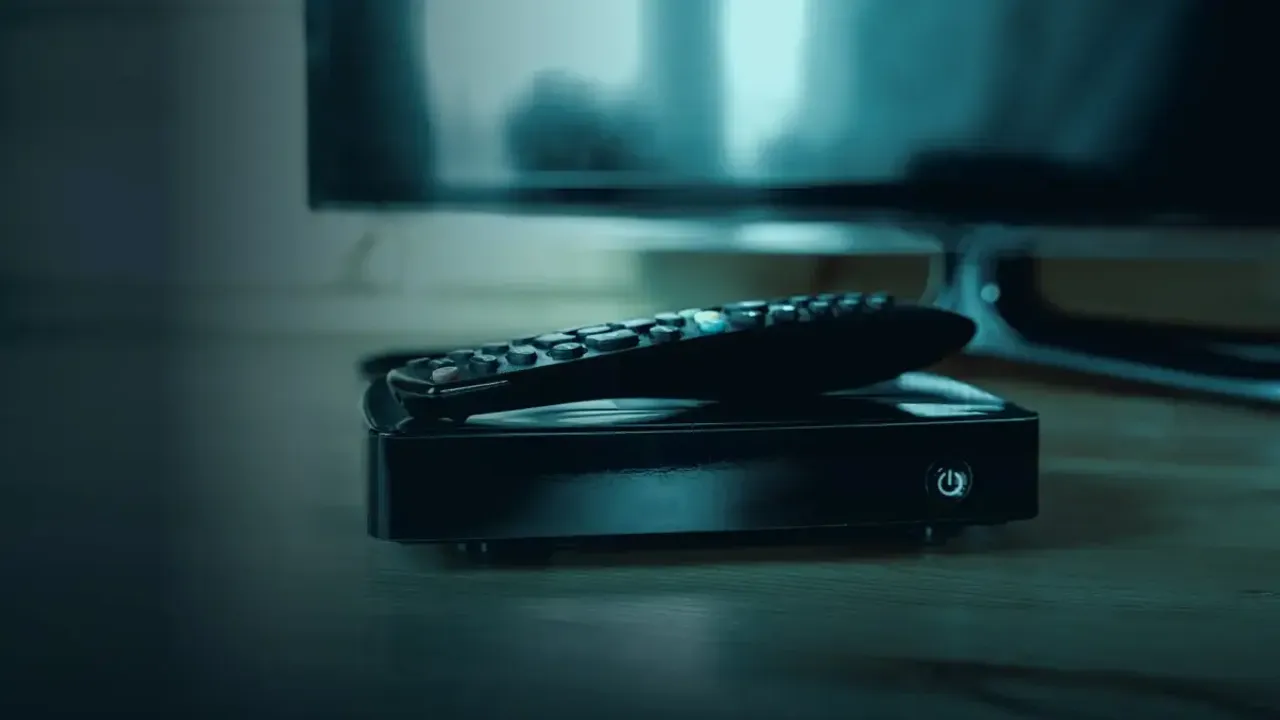
XCPE adlı zararlı yazılım, bazı Android TV kutularına satıştan önce yerleştirildi. Araştırmacılar, Türkiye’de 32 bin 532 cihazı zararlı ağla ilişkilendirdi.
Google ve siber güvenlik ortaklarının araştırması, dünya genelinde 1,3 milyondan fazla Android tabanlı TV kutusunun XCPE adlı zararlı yazılımla bir ağa bağlandığını ortaya koydu. Türkiye, araştırma kapsamında yapılan ölçümlerde 32 bin 532 cihazla 11’inci sırada yer aldı. Türkiye’de etkilenen cihazların marka ve model dağılımı açıklanmadı.
Ev interneti izinsiz kullanıldı
Araştırmaya göre XCPE, etkilenen cihazların sistem yazılımına satıştan önce yerleştirildi. Bu sayede kullanıcılar herhangi bir uygulama indirmeden de cihazları zararlı ağa dahil olabildi. Ele geçirilen TV kutularının internet bağlantıları, kullanıcıların bilgisi dışında üçüncü kişilerin trafiğini yönlendirmek için kullanıldı. Araştırmacılar, cihazların reklam sahtekârlığı ve başka zararlı yazılımların yüklenmesi için de kullanıldığını belirledi.
Google zararlı ağın altyapısına müdahale etti
Google, zararlı yazılımın geliştirilmesi ve işletilmesinden Çin merkezli Videostrong Technology’nin sorumlu olduğu yönünde yüksek güven düzeyinde değerlendirme yaptığını bildirdi. Google ve ortakları, 2 Kasım 2026’da duyurdukları operasyonla ağı yöneten altyapıya müdahale ettiklerini açıkladı. Zararlı yazılım bazı cihazların sisteminde kalabildiği için fabrika ayarlarına dönmek tek başına yeterli olmayabiliyor.
Android TV kutusu kullananlar ne yapmalı?
Kullanıcılar cihazın modelini ve yazılım sürümünü kontrol ederek üreticinin yayımladığı güvenlik güncellemelerini takip edebilir. Uygulamaların resmî mağazalardan indirilmesi ve cihaz destekliyorsa Google Play Protect’in açık tutulması öneriliyor. Cihazında zararlı yazılım bulunduğundan şüphelenen kullanıcılar, cihazın internet bağlantısını keserek üreticinin teknik desteğine başvurabilir.